Sicurezza IoT nell’intero sistema
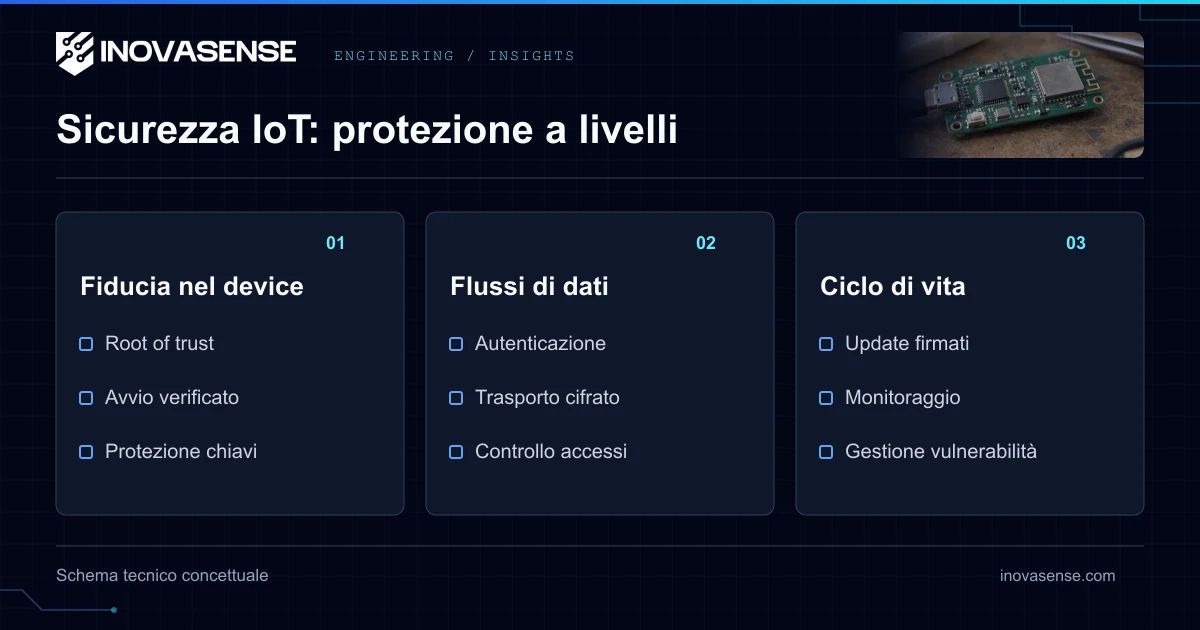
Proteggere un prodotto IoT richiede controlli su dispositivo, rete, applicazione e operazioni. Partire da uso previsto e minacce, scegliendo misure proporzionate. La fiducia hardware può rafforzare verifica di avvio e isolamento delle chiavi, ma non corregge autorizzazioni API mancanti né impedisce ogni incidente.
| Area | Lavoro tecnico consigliato | Limite da verificare |
|---|---|---|
| Identità | Credenziali univoche, provisioning sicuro e revoca | Identità valida non autorizza ogni azione |
| Firmware | Autenticare avvio e aggiornamenti ove opportuno | Software firmato può contenere vulnerabilità |
| Comunicazioni | Cifratura adeguata e verifica della controparte | Cifratura non corregge un endpoint insicuro |
| Interfacce | Minimo privilegio, validazione e protezione debug | Considerare manutenzione e recupero |
| Operazioni | Segmentazione, monitoraggio e patch controllate | Disponibilità e sicurezza limitano le finestre di modifica |
| Ciclo di vita | Date di assistenza, segnalazioni e dipendenze | Un chip sicuro non sostituisce l’assistenza continua |
Migliorare dispositivi già installati
Isolamento di rete, restrizioni e patch possono migliorare dispositivi esistenti. Aggiungere isolamento hardware può richiedere una nuova scheda; la verifica di avvio dipende da silicio, provisioning e recupero. Valutare la flotta prima di promettere che ogni dispositivo sia aggiornabile o che la sicurezza non possa mai migliorare dopo la produzione.
Costi e norme
Stimare componenti, sviluppo, provisioning, prove e assistenza per prodotto e volume effettivi. Non esistono prezzi universali per unità o costi di violazione che dimostrino il ROI del progetto. IEC 62443 ed ETSI EN 303 645 possono guidare i progetti pertinenti, ma una norma o un certificato di componente non dimostra automaticamente conformità CRA completa. Verificare edizione, ambito e citazione legale.
Iniziare dal modello di minaccia
Identificare gli asset: credenziali del dispositivo, infrastruttura di firma, dati personali, comandi e disponibilità. Stabilire chi raggiunge ogni interfaccia e se un attaccante può possedere fisicamente il dispositivo. Valutare le conseguenze per la sicurezza delle persone. Scegliere controlli in base ai rischi e documentare le prove; il certificato di un componente non certifica il prodotto completo.
Sequenza pratica di progettazione e verifica
- Definire confini di fiducia tra applicazione, firmware privilegiato, periferiche e backend.
- Separare chiavi private di firma e materiale di verifica; pianificare provisioning, rotazione e revoca.
- Scegliere protezioni di avvio, debug e memoria supportate dalla precisa revisione del dispositivo.
- Autenticare aggiornamenti e provare il recupero dopo scritture interrotte.
- Limitare i servizi, autenticare utenti e dispositivi e verificare autorizzazioni nelle API.
- Provare immagini errate, credenziali revocate, vecchie versioni, input malformati e perdita di connessione.
- Conservare dipendenze, triage delle vulnerabilità, evidenze dei rilasci e piano di assistenza.
I risultati devono descrivere dispositivo, configurazione e ipotesi di attacco. Una prova riuscita di secure boot non dimostra resistenza a ogni attacco fisico o durante l’esecuzione.
Secure boot: protezione e limiti
Secure boot autentica il software di avvio prima di consentirne l’esecuzione. In un progetto embedded comune, codice iniziale protetto verifica un bootloader firmato, che verifica l’applicazione. Fasi e algoritmi dipendono dal processore e dall’implementazione. Protegge dalla sostituzione non autorizzata dell’immagine; non dimostra che il software approvato sia privo di vulnerabilità né impedisce tutti gli attacchi durante l’esecuzione. Measured boot registra misure per una valutazione successiva; la sola misura non blocca necessariamente l’esecuzione. Anti-rollback e recupero protetto sono ulteriori scelte da valutare e testare.
Aggiornamenti e recupero
Un aggiornamento over-the-air (OTA) distribuisce software o firmware tramite connessione wireless. L’aggiornamento remoto può anche usare reti cablate; l’installazione automatica è una proprietà distinta. Un progetto sicuro autentica aggiornamento e destinazione, protegge le chiavi di firma, controlla le versioni e gestisce la perdita di alimentazione. Le partizioni A/B sono una strategia di recupero, non un obbligo universale. RFC 9019 descrive un’architettura di aggiornamento IoT, non un formato manifesto definitivo obbligatorio. Il dispositivo necessita di materiale di verifica, non della chiave privata di firma dell’intera flotta. Testare immagini corrotte, destinazioni errate, scritture interrotte, chiavi revocate e versioni precedenti vietate.
CRA e scelte tecnologiche
I requisiti CRA sono orientati ai risultati e tecnologicamente neutrali, in base alla valutazione dei rischi e all’applicabilità. Secure boot, radice hardware di fiducia, TPM, TrustZone e OTA wireless possono essere misure opportune; non sono obblighi universali per ogni prodotto. Documentare perché i controlli scelti soddisfano i requisiti, senza equiparare una singola architettura alla conformità.
Date e ambito CRA
Il CRA è entrato in vigore il 10 dicembre 2024. Le segnalazioni dell’articolo 14 si applicano dall’11 settembre 2026; i requisiti principali dall’11 dicembre 2027. L’articolo 69 contiene regole transitorie per prodotti già immessi sul mercato. I prodotti soggetti a MDR o IVDR sono esclusi dall’articolo 2(2); verificare anche altre esclusioni e il software libero/open-source non commerciale.
Assistenza, aggiornamenti ed evidenze
L’allegato I CRA richiede i meccanismi applicabili per gestione delle vulnerabilità e aggiornamenti sicuri. Gli aggiornamenti automatici hanno condizioni ed eccezioni; automatico non significa wireless. L’articolo 13(8) determina l’assistenza, normalmente almeno cinque anni; con uso previsto più breve, corrisponde a tale uso, mentre fattori relativi a un uso più lungo possono richiedere più assistenza. La SBOM deve essere leggibile da macchina e coprire almeno le dipendenze di primo livello.
Segnalazioni: obbligo distinto
L’articolo 14 CRA riguarda vulnerabilità attivamente sfruttate e incidenti gravi che incidono sulla sicurezza del prodotto, non ogni CVE. Entrambi richiedono un preallarme entro 24 ore e una notifica entro 72 ore dalla conoscenza. Il rapporto finale sulla vulnerabilità è dovuto entro 14 giorni dalla disponibilità di una misura correttiva o di mitigazione; quello sull’incidente grave entro un mese dalla notifica. Segnalazione, valutazione di conformità e aggiornamenti sono obblighi distinti.
Domande frequenti
Il CRA richiede sempre secure boot?
I requisiti CRA sono orientati ai risultati e tecnologicamente neutrali, in base alla valutazione dei rischi e all’applicabilità. Secure boot, radice hardware di fiducia, TPM, TrustZone e OTA wireless possono essere misure opportune; non sono obblighi universali per ogni prodotto. Documentare perché i controlli scelti soddisfano i requisiti, senza equiparare una singola architettura alla conformità.
Un secure element garantisce conformità?
No. Può proteggere chiavi e operazioni specifiche; la conformità riguarda prodotto completo, requisiti, processi ed evidenze.
È possibile migliorare dispositivi installati?
Spesso aiutano controlli di rete e patch. Le modifiche hardware dipendono da silicio, provisioning e recupero. Valutare prodotto e flotta.
Quanto costa la sicurezza?
Stimare componenti, sviluppo, provisioning, prove e assistenza per l’ambito effettivo. Una cifra universale per unità non è affidabile.