
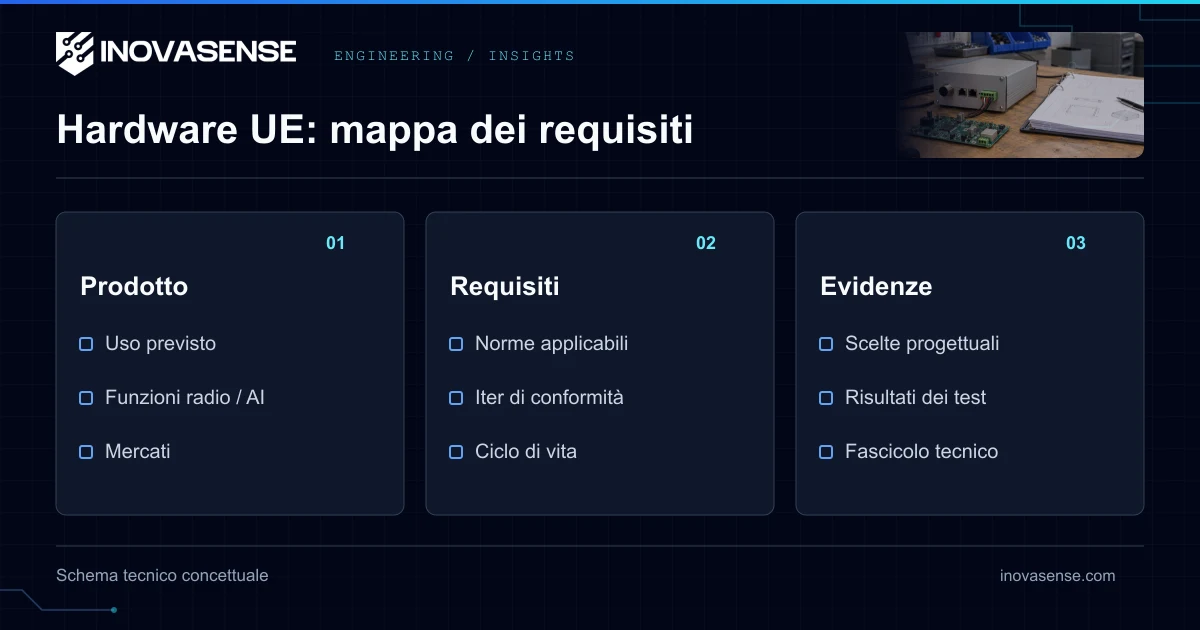
La conformità hardware UE parte da uso previsto, connettività, ruolo sul mercato e norme settoriali. Sensore wireless, dispositivo medico e gestore di fabbrica non condividono una checklist universale. Il calendario distingue requisiti di prodotto da obblighi di organizzazioni e operatori AI.
CRA: segnalazioni attuali, requisiti principali successivi
Il Cyber Resilience Act opera nell’ambito dell’articolo 2, inclusa una connessione dati diretta o indiretta, con esclusioni settoriali specifiche. Le segnalazioni dell’articolo 14 si applicano dall’11 settembre 2026 per vulnerabilità attivamente sfruttate e gravi incidenti sulla sicurezza del prodotto. I requisiti principali dall’11 dicembre 2027.
Pianificate ambito e categoria, rischi informatici, gestione delle vulnerabilità, supporto ed evidenze. Non trasformate i requisiti in un obbligo universale di TPM discreto o di una determinata implementazione OTA. La checklist CRA illustra percorsi di valutazione e condizioni del supporto.
Cybersicurezza RED dall’agosto 2025
Per apparecchiature radio nelle categorie del regolamento delegato 2022/30, i requisiti attivati dell’articolo 3(3)(d), (e) e (f) RED valgono dal 1° agosto 2025. Gli ambiti differiscono: protezione della rete, dati personali e riservatezza per apparecchiature specifiche, e protezione dalle frodi per le transazioni monetarie pertinenti.
EN 18031-1/-2/-3 possono sostenere i requisiti corrispondenti rispettando le limitazioni della Gazzetta ufficiale. Le norme sono una via volontaria; i requisiti essenziali applicabili sono obbligatori. Il certificato di un modulo radio non copre ogni aspetto del dispositivo finito. Consultate EN 18031 e autovalutazione.
AI Act: classificare l’uso previsto
L’inferenza locale non dimostra conformità né implica automaticamente alto rischio. Nel calendario attuale della Commissione, divieti e alfabetizzazione AI decorrono dal 2 febbraio 2025, obblighi GPAI dal 2 agosto 2025 e applicazione generale dal 2 agosto 2026. Dopo le modifiche AI Omnibus, le regole ad alto rischio dell’allegato III decorrono dal 2 dicembre 2027 e quelle dei prodotti regolamentati ad alto rischio dal 2 agosto 2028, secondo ambito e disposizioni transitorie pertinenti.
Individuate il ruolo di fornitore, deployer, importatore o distributore e mappate gli obblighi per l’uso previsto. Un rilevatore di anomalie industriali e un componente di sicurezza possono richiedere trattamenti diversi. Norme per dispositivi medici o macchine possono applicarsi indipendentemente dalle date AI.
ESPR e passaporto digitale del prodotto
Il regolamento sulla progettazione ecocompatibile dei prodotti sostenibili crea un quadro per requisiti specifici. Il passaporto digitale non è automaticamente obbligatorio per ogni prodotto elettronico nel 2026. Requisiti e tempi dipendono dalle misure del gruppo di prodotti e dalle disposizioni transitorie.
Seguite il vostro gruppo, informazioni sui materiali e riparazioni e dati dei fornitori necessari alla misura pertinente. Distinguete preparazione futura da un obbligo già applicabile al prodotto preciso.
NIS2 e filiera
La NIS2 riguarda soggetti secondo settore, dimensioni e altri criteri, tramite legislazione nazionale. Non è un certificato CE di chip o dispositivo. Clienti soggetti a NIS2 possono chiedere evidenze di sicurezza ai fornitori, senza rendere ogni fabbricante hardware un soggetto essenziale.
Il Chips Act UE riguarda capacità ed ecosistema dei semiconduttori, non impone un obbligo CE generale di usare solo silicio prodotto nell’UE. Controlli all’esportazione e sanzioni richiedono una valutazione separata di transazione e tecnologia.
Costruire una matrice specifica
Per ogni norma registrate ragione dell’applicabilità, soggetto responsabile, data, evidenze e percorso di valutazione. Collegate la matrice alla versione hardware/firmware precisa. Riesaminatela dopo cambiamenti di uso, connettività o architettura e prima di immettere nuove unità sul mercato.
CE, CRA e RED · Servizi conformità UE · Parliamo della roadmap
Domande frequenti
Ogni prodotto elettronico deve avere un passaporto digitale nel 2026?
No. ESPR è un quadro; misure specifiche dei gruppi di prodotti definiscono requisiti e date. Verificate la misura applicabile.
Tutte le regole AI Act ad alto rischio sono già applicabili?
No. Il calendario attuale della Commissione distingue applicazione generale, regole dell’allegato III dal 2 dicembre 2027 e prodotti regolamentati ad alto rischio dal 2 agosto 2028, con condizioni di ambito e transizione.
NIS2 è una certificazione di prodotto?
No. NIS2 riguarda soggetti coperti tramite norme nazionali. È distinta dalla conformità CE, pur potendo comportare richieste di sicurezza della filiera.
Le segnalazioni CRA iniziano solo nel dicembre 2027?
No. L’articolo 14 per vulnerabilità attivamente sfruttate e gravi incidenti di sicurezza del prodotto si applica dall’11 settembre 2026.
Fonti primarie
Riferimenti tecnici e normativi verificati il 1° ottobre 2026.