Was bedeutet die Cyberresilienz-Verordnung für Elektronikhersteller in Deutschland?
Die Cyberresilienz-Verordnung (Cyber Resilience Act, CRA) ist die Verordnung (EU) 2024/2847 und gilt für Produkte mit digitalen Elementen. Seit dem 11. September 2026 müssen Hersteller aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle über die einheitliche Meldeplattform der ENISA melden; für Hersteller mit Hauptniederlassung in Deutschland ist CERT-Bund im BSI das zuständige CSIRT. Ab dem 11. Dezember 2027 muss ein Produkt die grundlegenden Cybersicherheitsanforderungen erfüllen, sonst darf es die CE-Kennzeichnung nicht tragen. Marktüberwachungsbehörde in Deutschland ist das Bundesamt für Sicherheit in der Informationstechnik (BSI).
Dieser Artikel ergänzt die CRA-Checkliste für Hardware und die Anleitung zu den Meldepflichten. Die Checkliste beschreibt, was das Produkt erfüllen muss, die Anleitung den Ablauf einer Meldung. Hier steht, was in beiden fehlt: die deutschen Behörden, der Stand des deutschen Durchführungsgesetzes, die Hilfen des BSI und die Reihenfolge der Schritte.
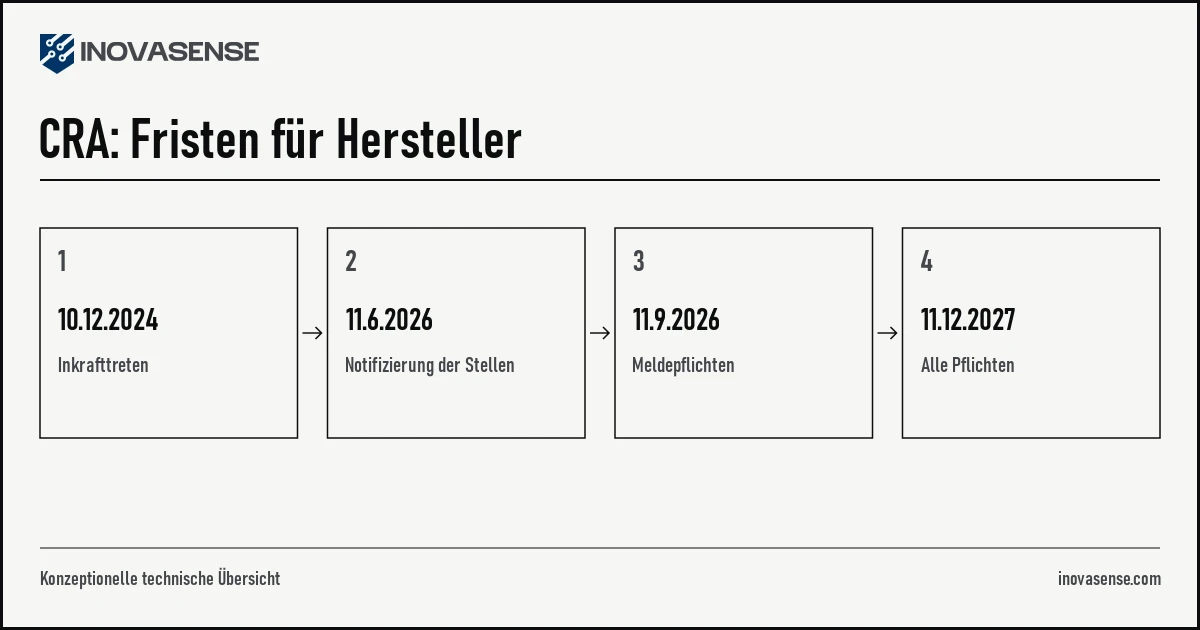
Fristen
| Datum | Was ab dann gilt |
|---|---|
| 10. Dezember 2024 | Die Verordnung ist in Kraft getreten |
| 11. Juni 2026 | Kapitel IV über die Notifizierung von Konformitätsbewertungsstellen |
| 11. September 2026 | Artikel 14: Meldung aktiv ausgenutzter Schwachstellen und schwerwiegender Sicherheitsvorfälle |
| 11. Dezember 2027 | Alle übrigen Pflichten, darunter die grundlegenden Cybersicherheitsanforderungen und die Konformitätsbewertung |
Die Termine legt Artikel 71 der Verordnung fest. Geändert wurden sie bis zum 14. November 2026 nicht: Der „Digitale Omnibus“ der Kommission ist ein Vorschlag und noch nicht beschlossen.
Betrifft das Ihr Produkt?
Ein Produkt mit digitalen Elementen ist nach Artikel 3 ein Software- oder Hardwareprodukt und dessen Datenfernverarbeitungslösungen, einschließlich Komponenten, die getrennt in den Verkehr gebracht werden. Die Verordnung gilt, wenn der bestimmungsgemäße Zweck oder die vernünftigerweise vorhersehbare Verwendung eine direkte oder indirekte logische oder physische Datenverbindung mit einem Gerät oder Netz einschließt (Artikel 2).
Ausgenommen sind vor allem:
- Medizinprodukte und In-vitro-Diagnostika (Verordnungen (EU) 2017/745 und 2017/746),
- Produkte, auf die die Verordnung (EU) 2019/2144 über die Typgenehmigung von Kraftfahrzeugen Anwendung findet, und Produkte, die nach der Verordnung (EU) 2018/1139 über die Zivilluftfahrt zertifiziert sind,
- Schiffsausrüstung nach der Richtlinie 2014/90/EU,
- bestimmte Produkte für zwei-, drei- und vierrädrige Fahrzeuge nach der Verordnung (EU) Nr. 168/2013 (Delegierte Verordnung (EU) 2025/1535),
- identische Ersatzteile,
- Produkte, die ausschließlich für Zwecke der nationalen Sicherheit oder der Verteidigung entwickelt wurden.
Produkte, die Sie bereits verkaufen
Nach Artikel 69 gelten die Anforderungen für Produkte, die vor dem 11. Dezember 2027 in Verkehr gebracht wurden, nur dann, wenn sie ab diesem Datum wesentlich geändert werden. Die Meldepflichten nach Artikel 14 sind die Ausnahme: Sie gelten für alle Produkte im Anwendungsbereich, auch für die, die schon früher in Verkehr gebracht wurden.
Wer ist wer in Deutschland
| Aufgabe | Wer sie wahrnimmt | Was das für Hersteller bedeutet |
|---|---|---|
| Als Koordinator benanntes CSIRT | CERT-Bund im BSI | Empfängt die Meldungen nach Artikel 14 |
| Marktüberwachungsbehörde | Bundesamt für Sicherheit in der Informationstechnik (BSI) | Kontrolliert Produkte mit digitalen Elementen auf dem Markt |
| Notifizierende Behörde | BSI | Notifiziert Konformitätsbewertungsstellen |
| Akkreditierung | Deutsche Akkreditierungsstelle (DAkkS) | Akkreditiert Konformitätsbewertungsstellen; in der Regel Voraussetzung der Notifizierung |
| Einheitliche Meldeplattform | ENISA | Einziger Weg für Pflichtmeldungen |
Drei dieser Rollen liegen bei derselben Behörde. Die Bundesregierung hat das BSI gegenüber der Europäischen Kommission als marktüberwachende und notifizierende Behörde benannt; das BSI hat das am 7. Oktober 2025 mitgeteilt.
Die gesetzliche Grundlage ist das „Gesetz zur Durchführung der Verordnung (EU) 2024/2847“, das unter anderem das BSI-Gesetz (BSIG) ändert. Stand 14. November 2026: Der Bundestag hat das Gesetz am 15. Oktober 2026 beschlossen, im Bundesrat steht es am 20. November 2026 auf der Tagesordnung, verkündet ist es noch nicht. Nach dem beschlossenen Text tritt die Vorschrift über die Notifizierung (§ 66 BSIG) am Tag nach der Verkündung in Kraft, die Vorschriften über die Marktüberwachung und das Bußgeldverfahren am 11. Dezember 2027. Die Verordnung selbst gilt unmittelbar, unabhängig vom Stand des deutschen Gesetzes.
Neue Pflichten für Unternehmen schafft das Gesetz nach seiner Begründung nicht. Es benennt die zuständigen Behörden und regelt deren Zusammenarbeit.
Zur Marktüberwachung hat das BSI angekündigt, dass Produkte im Rahmen seiner Strategie auch anlasslos überprüft werden können. Der Bundestag hat die Bundesregierung in einer Entschließung aufgefordert, die Prüfung von Routern vorrangig durchzuführen.
Für Produkte, die zugleich Hochrisiko-KI-Systeme nach der Verordnung (EU) 2024/1689 sind, ist die nach jener Verordnung benannte Marktüberwachungsbehörde auch für die Marktüberwachung nach der CRA zuständig (Artikel 52 Absatz 14).
Meldung nach Artikel 14: der Weg in Deutschland
Zu melden ist jede aktiv ausgenutzte Schwachstelle im Produkt und jeder schwerwiegende Sicherheitsvorfall, der sich auf die Sicherheit des Produkts auswirkt. Nicht jede Schwachstelle, von der Sie erfahren. Das BSI stellt dazu klar: Ein veröffentlichter Exploit, Proof-of-Concept-Code oder Portscans reichen nicht aus, und ein Ransomware-Vorfall beim Hersteller ist nicht automatisch ein schwerwiegender Sicherheitsvorfall im Sinne der CRA.
| Schritt | Aktiv ausgenutzte Schwachstelle | Schwerwiegender Sicherheitsvorfall |
|---|---|---|
| Frühwarnung | innerhalb von 24 Stunden nach Kenntnisnahme | innerhalb von 24 Stunden nach Kenntnisnahme |
| Meldung | innerhalb von 72 Stunden nach Kenntnisnahme | innerhalb von 72 Stunden nach Kenntnisnahme |
| Abschlussbericht | spätestens 14 Tage, nachdem eine Korrektur- oder Risikominderungsmaßnahme verfügbar ist | innerhalb eines Monats nach der Meldung |
So läuft die Meldung für einen Hersteller mit Hauptniederlassung in Deutschland ab (Stand 14. November 2026):
- Nur über die Plattform der ENISA. Die einheitliche Meldeplattform (CRA Single Reporting Platform) ist seit dem 11. September 2026 in Betrieb. Das BSI-Portal kann für CRA-Meldungen nicht genutzt werden. Eine spätere Anbindung nationaler Meldeplattformen hält das BSI für denkbar.
- Zugang mit EU Login. Wer meldet, braucht ein persönliches EU-Login-Konto mit Mehr-Faktor-Authentifizierung. Eine vorherige Registrierung auf der Plattform ist nach Angaben des BSI nicht erforderlich. Je Hersteller gibt es einen primären Vertreter (Primary Assigned Representative) und bis zu 20 weitere.
- Auf Englisch. Die Plattform gibt es nur auf Englisch, und die Meldungen sind auf Englisch zu verfassen.
- Das richtige CSIRT wählen. Maßgeblich ist die Hauptniederlassung, also der Ort, an dem die Entscheidungen zur Cybersicherheit der Produkte überwiegend getroffen werden (Artikel 14 Absatz 7). Für Deutschland ist das CERT-Bund. Wird das falsche CSIRT gewählt, kann die Meldung nach Angaben der ENISA ungültig sein und muss neu eingereicht werden.
- Bei einem Ausfall der Plattform stimmen die Quellen nicht überein. Das BSI bittet darum, die Pflichtmeldung in diesem Ausnahmefall per E-Mail an CERT-Bund zu senden. Die ENISA schreibt, Hersteller sollten warten, bis die Plattform wieder verfügbar ist, und die Meldung dann einreichen.
- Die Nutzer informieren. Die Meldung ersetzt nicht die Pflicht, die betroffenen Nutzer zu informieren (Artikel 14 Absatz 8).
Richten Sie die EU-Login-Konten der zuständigen Personen vorab ein, auch wenn die Plattform keine Registrierung im Voraus verlangt. Im Ernstfall laufen 24 Stunden.
Parallele Meldepflichten
Derselbe Vorfall kann mehrere Meldepflichten auslösen:
- NIS-2. Ist Ihr Unternehmen zugleich eine wichtige oder besonders wichtige Einrichtung nach dem BSI-Gesetz, melden Sie einen erheblichen Sicherheitsvorfall zusätzlich nach § 32 BSIG über das BSI-Portal: frühe Erstmeldung innerhalb von 24 Stunden, Meldung innerhalb von 72 Stunden, Abschlussmeldung spätestens einen Monat nach der Meldung. Nach Angaben des BSI ist ein solcher Vorfall auf beiden Wegen zu melden.
- DSGVO. Sind personenbezogene Daten betroffen, gilt Artikel 33 der Datenschutz-Grundverordnung: Meldung an die zuständige Datenschutzaufsichtsbehörde unverzüglich und möglichst binnen 72 Stunden.
Was bis zum 11. Dezember 2027 fertig sein muss
Die Einzelheiten stehen in der Checkliste. Aus Artikel 13 und den Anhängen ergibt sich vor allem:
- Bewertung der Cybersicherheitsrisiken. Dokumentiert, während des Unterstützungszeitraums aktualisiert und Teil der technischen Dokumentation.
- Gebotene Sorgfalt bei Komponenten Dritter, einschließlich freier und quelloffener Software.
- Unterstützungszeitraum. Er richtet sich nach der erwarteten Nutzungsdauer und beträgt mindestens fünf Jahre, sofern das Produkt nicht voraussichtlich kürzer genutzt wird. Das Enddatum, mindestens Monat und Jahr, muss beim Kauf erkennbar sein.
- Verfügbarkeit von Sicherheitsaktualisierungen. Jede bereitgestellte Sicherheitsaktualisierung bleibt mindestens zehn Jahre oder für die verbleibende Dauer des Unterstützungszeitraums verfügbar, je nachdem, welcher Zeitraum länger ist.
- Software-Stückliste (SBOM). In einem gängigen maschinenlesbaren Format, mindestens mit den obersten Abhängigkeiten. Eine Veröffentlichung ist nicht vorgeschrieben.
- Technische Dokumentation und EU-Konformitätserklärung. Aufzubewahren mindestens zehn Jahre oder für die Dauer des Unterstützungszeitraums, je nachdem, welcher Zeitraum länger ist.
- Informationen für die Nutzer und eine zentrale Anlaufstelle für Meldungen von Schwachstellen.
Konformitätsbewertungsverfahren
Das Verfahren bestimmt Artikel 32 nach der Kategorie des Produkts.
| Kategorie | Verfahren |
|---|---|
| Übrige Produkte | Internes Kontrollverfahren (Modul A) ist zulässig |
| Wichtige Produkte der Klasse I | Modul A nur, wenn harmonisierte Normen, gemeinsame Spezifikationen oder ein europäisches Schema für die Cybersicherheitszertifizierung vollständig angewandt werden; sonst notifizierte Stelle (Module B + C oder H) |
| Wichtige Produkte der Klasse II | Notifizierte Stelle (Module B + C oder H) oder ein europäisches Schema für die Cybersicherheitszertifizierung |
| Kritische Produkte | Europäische Zertifizierung, wenn ein delegierter Rechtsakt sie vorschreibt; sonst die Verfahren wie bei Klasse II |
Die Kategorien stehen in den Anhängen III und IV, ihre technischen Beschreibungen in der Durchführungsverordnung (EU) 2025/2392.
Der Stand am 14. November 2026:
- Harmonisierte Normen. Nach unserer Recherche ist für die CRA noch keine harmonisierte Norm im Amtsblatt veröffentlicht. Am 10. November 2026 hat die Kommission die Lieferfristen für alle vertikalen und einige horizontale Normen um drei Monate verlängert. Für Produkte der Klasse I ist das entscheidend: Solange es keine harmonisierte Norm gibt, bleibt nach Artikel 32 Absatz 2 nur der Weg über eine notifizierte Stelle.
- Notifizierte Stellen. Die DAkkS nimmt seit dem 28. Juli 2026 Anträge auf Akkreditierung für die CRA an. Eine Notifizierung nach der Funkanlagenrichtlinie gilt nach Angaben des BSI nicht für die CRA und muss neu beantragt werden. Welche Stellen bereits notifiziert sind, zeigt die Datenbank NANDO der Kommission. Nach Artikel 35 Absatz 2 sorgen die Mitgliedstaaten bis zum 11. Dezember 2026 dafür, dass es in der Union eine ausreichende Zahl notifizierter Stellen gibt.
Gehört Ihr Produkt zur Klasse I oder II, planen Sie die Bewertung durch Dritte früh ein und verfolgen Sie beide Punkte.
Hilfen des BSI
Das BSI veröffentlicht die Technische Richtlinie TR-03183 „Cyber-Resilienz-Anforderungen an Hersteller und Produkte“:
| Teil | Inhalt | Version |
|---|---|---|
| TR-03183-1 | Allgemeine Anforderungen an Hersteller und Produkte | 1.0.0, veröffentlicht im August 2026 |
| TR-03183-2 | Software-Stückliste (SBOM) | 2.1.0 vom 20. August 2025 |
| TR-03183-3 | Schwachstellenberichte und -meldungen | 1.0.0 vom 20. August 2025 |
| TR-03183-H | Konformität auf der Grundlage einer umfassenden Qualitätssicherung (Modul H) | 1.1.0 vom 30. Mai 2026 |
Die Richtlinie ist nach Angaben des BSI eine Hilfestellung ohne verbindlichen Charakter. Eine Konformitätsvermutung begründet sie nicht, und sie wird durch die harmonisierten europäischen Normen ersetzt, sobald diese bereitstehen. Als Arbeitsgrundlage für die Software-Stückliste und für den Umgang mit eingehenden Schwachstellenberichten ist sie trotzdem brauchbar.
Daneben stellt das BSI Informationsmaterial bereit: Fragen und Antworten zur CRA, Kurzinformationen und eine Anleitung zur Meldeplattform. Das Durchführungsgesetz sieht vor, dass das BSI Wirtschaftsakteure unterstützt, insbesondere kleine und mittlere Unternehmen, und ein Reallabor für Cyberresilienz einrichtet. Diese Vorschrift soll am 11. Dezember 2027 in Kraft treten, und einen Anspruch auf Individualberatung gibt es nach der Gesetzesbegründung nicht.
Die Europäische Kommission hat am 27. Juli 2026 Leitlinien zur Anwendung der CRA veröffentlicht. Sie sind nicht bindend.
Geldbußen
Artikel 64 sieht drei Rahmen vor:
- bis zu 15 000 000 EUR oder bis zu 2,5 % des gesamten weltweiten Jahresumsatzes bei Verstößen gegen die grundlegenden Cybersicherheitsanforderungen (Anhang I) und gegen die Pflichten aus den Artikeln 13 und 14,
- bis zu 10 000 000 EUR oder bis zu 2 % bei den weiteren in Artikel 64 Absatz 3 genannten Verstößen,
- bis zu 5 000 000 EUR oder bis zu 1 % bei falschen, unvollständigen oder irreführenden Angaben gegenüber notifizierten Stellen und Marktüberwachungsbehörden (Artikel 64 Absatz 4).
Maßgeblich ist jeweils der höhere Betrag. Eigene deutsche Beträge gibt es nicht. Das Durchführungsgesetz verweist für diese Verstöße auf das Verfahren nach dem Gesetz über Ordnungswidrigkeiten und bestimmt das BSI als zuständige Behörde. Diese Vorschriften sollen am 11. Dezember 2027 in Kraft treten.
Erleichterungen für Kleinst- und Kleinunternehmen
- Für das Versäumen der 24-Stunden-Frist der Frühwarnung werden gegen sie keine Geldbußen verhängt (Artikel 64 Absatz 10 in der Fassung der Berichtigung vom 2. Juli 2025).
- Die technische Dokumentation können sie in einem vereinfachten Format vorlegen (Artikel 33 Absatz 5). Ob die Kommission das Formular dafür bereits festgelegt hat, ließ sich am 14. November 2026 aus Primärquellen nicht bestätigen.
- Die Gebühren für die Konformitätsbewertung werden für Kleinstunternehmen sowie kleine und mittlere Unternehmen gesenkt (Artikel 32 Absatz 6).
Wer hilft wobei
Für die Konformität des Produkts und für die Meldung ist immer der Hersteller verantwortlich. Die einzelnen Teile der Arbeit übernehmen aber verschiedene Fachleute:
| Teil der Arbeit | Wer ihn üblicherweise übernimmt |
|---|---|
| Auslegung der Pflichten, Entgegennahme der Meldungen | BSI und CERT-Bund |
| Bewertung durch Dritte bei den Klassen I und II | Notifizierte Stelle |
| Penetrationstests, Prozesse für die Behandlung von Schwachstellen | Auf Cybersicherheit spezialisiertes Unternehmen |
| Lieferantenverträge, Haftung, Lizenzen | Anwaltskanzlei |
| Sicherheitsmaßnahmen im Hardware- und Firmware-Entwurf, Risikobewertung, Software-Stückliste, technische Dokumentation, Koordination der Prüfungen | Entwicklungspartner für Hardware |
Inovasense übernimmt die letzte Zeile: CE-Kennzeichnung und EU-Konformität als Teil der Produktentwicklung. Wir sind weder eine notifizierte Stelle noch eine Anwaltskanzlei.
Wo anfangen
- Anwendungsbereich und Kategorie klären. Fällt das Produkt unter die Verordnung, und gehört es nach den Anhängen III und IV zu den wichtigen oder kritischen Produkten? Davon hängt das Konformitätsbewertungsverfahren ab.
- Annahme und Meldung von Schwachstellen einrichten. Diese Pflicht gilt bereits und betrifft auch Produkte, die schon auf dem Markt sind. Legen Sie die Anlaufstelle, die verantwortliche Person, die EU-Login-Konten und den Ablauf für 24 und 72 Stunden fest.
- Die Cybersicherheitsrisiken bewerten und danach die technischen Maßnahmen auswählen. Die Verordnung schreibt keine bestimmten Technologien vor.
- Die Software-Stückliste erstellen, einschließlich der Komponenten Dritter.
- Den Unterstützungszeitraum festlegen und den Weg, auf dem Sie Sicherheitsaktualisierungen ausliefern.
- Die technische Dokumentation vorbereiten und das Konformitätsbewertungsverfahren wählen.
- Harmonisierte Normen, notifizierte Stellen und das deutsche Durchführungsgesetz verfolgen.
Häufig gestellte Fragen
Ab wann gilt die CRA für Hersteller?
Die Verordnung ist am 10. Dezember 2024 in Kraft getreten. Die Meldepflichten nach Artikel 14 gelten seit dem 11. September 2026, die übrigen Pflichten der Hersteller ab dem 11. Dezember 2027.
Wohin meldet ein deutscher Hersteller eine aktiv ausgenutzte Schwachstelle?
Über die einheitliche Meldeplattform der ENISA. Die Meldung geht an das als Koordinator benannte CSIRT, für Hersteller mit Hauptniederlassung in Deutschland ist das CERT-Bund im BSI, und gleichzeitig an die ENISA. Das BSI-Portal kann für CRA-Meldungen nicht genutzt werden.
Wer überwacht die Einhaltung der CRA in Deutschland?
Marktüberwachungsbehörde und notifizierende Behörde ist das Bundesamt für Sicherheit in der Informationstechnik (BSI). Die Akkreditierung von Konformitätsbewertungsstellen übernimmt die Deutsche Akkreditierungsstelle (DAkkS).
Gilt die CRA auch für Produkte, die ich bereits verkaufe?
Für Produkte, die vor dem 11. Dezember 2027 in Verkehr gebracht wurden, gelten die Anforderungen nur, wenn sie ab diesem Datum wesentlich geändert werden. Die Meldepflichten nach Artikel 14 gelten dagegen auch für früher in Verkehr gebrachte Produkte.
Welche Geldbußen drohen bei Verstößen gegen die CRA?
Artikel 64 erlaubt bei Verstößen gegen die grundlegenden Cybersicherheitsanforderungen und gegen die Pflichten aus den Artikeln 13 und 14 Geldbußen von bis zu 15 Millionen Euro oder bis zu 2,5 % des gesamten weltweiten Jahresumsatzes. Für andere Verstöße gelten niedrigere Rahmen. Eigene deutsche Beträge gibt es nicht.
Primärquellen
Quellen geprüft am 14. November 2026.
- Verordnung (EU) 2024/2847, deutsche Fassung
- Berichtigung der Verordnung (EU) 2024/2847 vom 2. Juli 2025
- Durchführungsverordnung (EU) 2025/2392: technische Beschreibung der Produktkategorien
- Deutscher Bundestag: Gesetz zur Durchführung der Verordnung (EU) 2024/2847, Vorgang und Beratungsstand
- Bundestagsdrucksache 21/6134: Gesetzentwurf mit Begründung
- Bundesrat: Tagesordnung der 1070. Sitzung am 20. November 2026
- BSI: Cyber Resilience Act
- BSI: CRA Single Reporting Platform, Fragen und Antworten
- BSI: Notifizierung von Konformitätsbewertungsstellen nach der CRA
- BSI: Pressemitteilung vom 7. Oktober 2025 zur Benennung als marktüberwachende Behörde
- BSI: Pressemitteilung vom 11. September 2026 zur Meldepflicht
- BSI: Technische Richtlinie TR-03183
- DAkkS: Start der Akkreditierung für den Cyber Resilience Act, 28. Juli 2026
- ENISA: Single Reporting Platform
- ENISA: Fragen und Antworten zur Meldeplattform
- ENISA: Liste der als Koordinatoren benannten CSIRTs
- Europäische Kommission: Meldungen nach der CRA
- Europäische Kommission: Normung zur CRA
- Europäische Kommission: Leitlinien zur Anwendung der CRA vom 27. Juli 2026
- BSI-Gesetz, § 32 Meldepflichten
- NANDO: notifizierte Stellen für die Verordnung (EU) 2024/2847