Che cosa significa il regolamento sulla ciberresilienza per i fabbricanti di elettronica in Italia?
Il regolamento sulla ciberresilienza (Cyber Resilience Act, CRA) è il regolamento (UE) 2024/2847 e si applica ai prodotti con elementi digitali. Dall'11 settembre 2026 i fabbricanti devono segnalare le vulnerabilità attivamente sfruttate e gli incidenti gravi tramite la piattaforma unica di segnalazione dell'ENISA; per i fabbricanti con stabilimento principale in Italia il CSIRT competente è il CSIRT Italia, presso l'Agenzia per la cybersicurezza nazionale (ACN). Dall'11 dicembre 2027 un prodotto deve soddisfare i requisiti essenziali di cibersicurezza, altrimenti non può recare la marcatura CE. In Italia l'ACN è individuata come autorità di vigilanza del mercato; il decreto legislativo di adeguamento è ancora in fase di approvazione.
Questo articolo completa la checklist CRA per l’hardware e la guida agli obblighi di segnalazione. La checklist descrive che cosa deve soddisfare il prodotto, la guida descrive come si svolge una segnalazione. Qui trovate ciò che manca in entrambe: le autorità italiane, lo stato del decreto legislativo di adeguamento, gli aiuti disponibili e l’ordine dei passi.
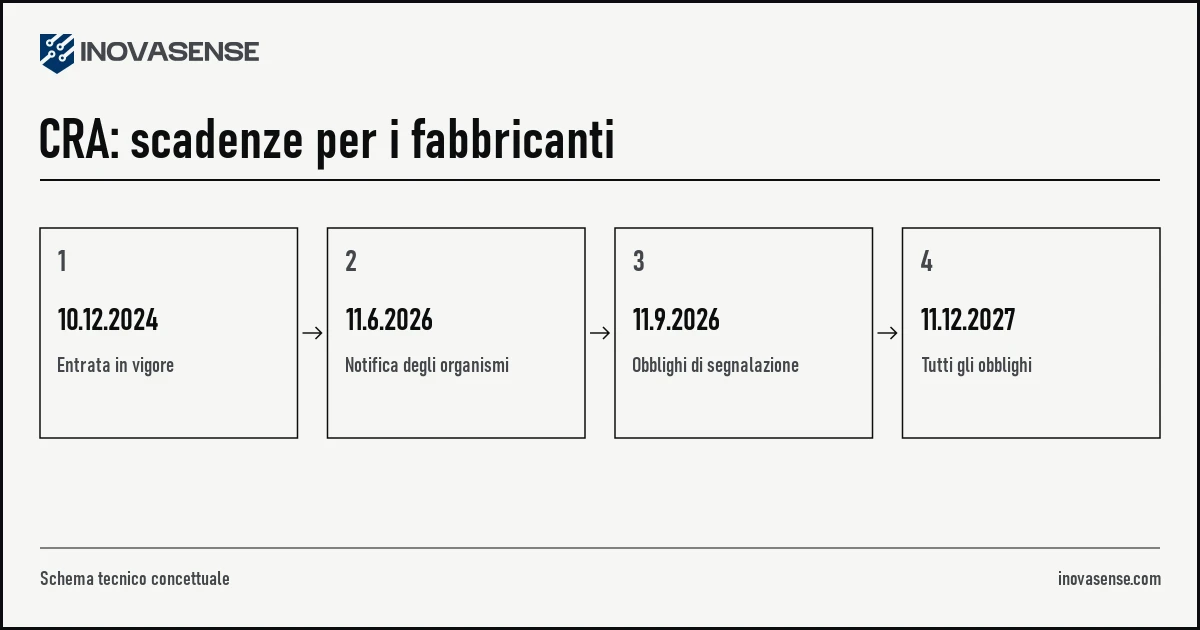
Scadenze
| Data | Che cosa si applica da quel giorno |
|---|---|
| 10 dicembre 2024 | Il regolamento è entrato in vigore |
| 11 giugno 2026 | Capo IV sulla notifica degli organismi di valutazione della conformità |
| 11 settembre 2026 | Articolo 14: segnalazione delle vulnerabilità attivamente sfruttate e degli incidenti gravi |
| 11 dicembre 2027 | Tutti gli altri obblighi, compresi i requisiti essenziali di cibersicurezza e la valutazione della conformità |
Le date sono fissate dall’articolo 71 del regolamento. Fino al 18 novembre 2026 non sono state modificate: il «Digital Omnibus» della Commissione è una proposta e non è stato adottato.
Riguarda il vostro prodotto?
Un prodotto con elementi digitali è, secondo l’articolo 3, qualsiasi prodotto software o hardware e le relative soluzioni di elaborazione dati da remoto, compresi i componenti immessi sul mercato separatamente. Il regolamento si applica se la finalità prevista o l’utilizzo ragionevolmente prevedibile del prodotto include una connessione dati logica o fisica, diretta o indiretta, a un dispositivo o a una rete (articolo 2).
Sono esclusi in particolare:
- i dispositivi medici e i dispositivi medico-diagnostici in vitro (regolamenti (UE) 2017/745 e 2017/746),
- i prodotti a cui si applica il regolamento (UE) 2019/2144 sull’omologazione dei veicoli a motore e i prodotti certificati in conformità del regolamento (UE) 2018/1139 sull’aviazione civile,
- l’equipaggiamento marittimo ai sensi della direttiva 2014/90/UE,
- i prodotti che rientrano nel regolamento (UE) n. 168/2013 sui veicoli a due o tre ruote e sui quadricicli; restano però soggetti al CRA i veicoli a pedali della categoria L1e (regolamento delegato (UE) 2025/1535),
- i pezzi di ricambio identici,
- i prodotti sviluppati esclusivamente per scopi di sicurezza nazionale o di difesa.
I prodotti che vendete già
Secondo l’articolo 69, per i prodotti immessi sul mercato prima dell’11 dicembre 2027 i requisiti valgono solo se, a decorrere da quella data, il prodotto è soggetto a una modifica sostanziale. Gli obblighi di segnalazione dell’articolo 14 sono l’eccezione: si applicano a tutti i prodotti che rientrano nell’ambito di applicazione, anche a quelli immessi sul mercato prima.
Chi fa che cosa in Italia
| Compito | Chi lo svolge | Che cosa significa per il fabbricante |
|---|---|---|
| CSIRT designato come coordinatore | CSIRT Italia, presso l’ACN | Riceve le notifiche previste dall’articolo 14 |
| Autorità di vigilanza del mercato | Agenzia per la cybersicurezza nazionale (ACN), secondo la legge delega e lo schema di decreto | Controllerà i prodotti con elementi digitali sul mercato |
| Autorità di notifica | ACN, secondo la legge delega e lo schema di decreto | Notificherà gli organismi di valutazione della conformità |
| Accreditamento | Accredia | Secondo lo schema di decreto valuta e controlla gli organismi; il certificato di accreditamento fa parte della domanda di notifica |
| Piattaforma unica di segnalazione | ENISA | Unico canale documentato per le notifiche obbligatorie |
Il ruolo del CSIRT Italia è già in vigore: il decreto legislativo n. 138 del 2024 lo designa come coordinatore per la divulgazione coordinata delle vulnerabilità, e l’elenco dell’ENISA lo riporta come CSIRT designato come coordinatore per l’Italia.
Per la vigilanza del mercato e la notifica la base è la legge di delegazione europea 2025 (legge 17 marzo 2026, n. 36). L’articolo 15 delega il Governo ad adeguare la normativa nazionale al CRA e indica l’ACN come autorità di notifica e come autorità di vigilanza del mercato. Il Governo ha predisposto lo schema di decreto legislativo (Atto del Governo n. 447). Lo stato al 18 novembre 2026:
- il Consiglio dei ministri lo ha approvato in esame preliminare il 2 ottobre 2026,
- è stato trasmesso alle Camere il 9 ottobre 2026,
- le commissioni competenti della Camera e del Senato hanno espresso parere favorevole l’11 novembre 2026,
- il termine per i pareri parlamentari era fissato al 18 novembre 2026,
- mancano l’approvazione definitiva del Consiglio dei ministri e la pubblicazione nella Gazzetta Ufficiale.
Il testo definitivo può quindi differire da quello trasmesso alle Camere. Il regolamento si applica direttamente, indipendentemente dallo stato del decreto.
Che cosa prevede lo schema, per quanto interessa un fabbricante:
- Poteri di vigilanza. L’ACN dispone dei poteri previsti dal regolamento e dalla normativa sulla vigilanza del mercato e può avvalersi della collaborazione della Guardia di finanza.
- Costi dei controlli. Per i prodotti risultati non conformi è prevista la definizione di parametri per calcolare i costi delle attività di vigilanza.
- Azioni rappresentative. Il CRA viene inserito tra le norme la cui violazione può essere oggetto di azioni rappresentative dei consumatori.
- Apparecchiature radio. Dall’11 dicembre 2027 vengono abrogati i requisiti di cibersicurezza della normativa italiana sulle apparecchiature radio, in linea con l’abrogazione dell’atto delegato RED; da quella data vale il CRA. I dettagli sono nell’articolo su atto delegato RED ed EN 18031.
Per i prodotti che sono anche sistemi di IA ad alto rischio, sono competenti le autorità designate per il regolamento sull’intelligenza artificiale (articolo 52, paragrafo 14). Secondo lo schema di decreto e il decreto legislativo n. 179 del 2026 sull’intelligenza artificiale, in Italia sono l’ACN e, per i rispettivi settori, la Banca d’Italia, la CONSOB, l’IVASS e il Garante per la protezione dei dati personali.
Segnalazione secondo l’articolo 14: come funziona in Italia
Va segnalata ogni vulnerabilità attivamente sfruttata contenuta nel prodotto e ogni incidente grave che ha un impatto sulla sicurezza del prodotto. Non ogni vulnerabilità di cui venite a conoscenza.
| Fase | Vulnerabilità attivamente sfruttata | Incidente grave |
|---|---|---|
| Notifica di preallarme | entro 24 ore da quando il fabbricante ne è venuto a conoscenza | entro 24 ore da quando il fabbricante ne è venuto a conoscenza |
| Notifica | entro 72 ore da quando il fabbricante ne è venuto a conoscenza | entro 72 ore da quando il fabbricante ne è venuto a conoscenza |
| Relazione finale | entro 14 giorni dalla messa a disposizione di una misura correttiva o di attenuazione | entro un mese dalla notifica dell’incidente |
Ecco come si svolge la segnalazione per un fabbricante con stabilimento principale in Italia (stato al 18 novembre 2026):
- Tramite la piattaforma dell’ENISA. La piattaforma unica di segnalazione (CRA Single Reporting Platform) è operativa dall’11 settembre 2026 ed è l’unico canale documentato. L’ACN non ha pubblicato una pagina, una procedura o un canale proprio per le segnalazioni previste dal CRA.
- Non tramite i portali dell’ACN. Il Portale Segnalazioni del CSIRT Italia non prevede oggi una categoria per il CRA. Lo schema di decreto prevede che l’ACN lo adegui e lo colleghi alla piattaforma dell’ENISA; una data non è indicata. Il canale può quindi cambiare dopo l’entrata in vigore del decreto.
- Accesso con EU Login. Chi segnala ha bisogno di un account personale EU Login con autenticazione a più fattori. Per ogni fabbricante è previsto un rappresentante principale (Primary Assigned Representative) e fino a 20 altri.
- La piattaforma è in inglese. Secondo l’ENISA è disponibile solo in inglese.
- Scegliere il CSIRT giusto. Conta lo stabilimento principale, cioè lo Stato membro in cui sono prevalentemente adottate le decisioni relative alla cibersicurezza dei prodotti (articolo 14, paragrafo 7). Per l’Italia è il CSIRT Italia. Se viene scelto il CSIRT sbagliato, secondo l’ENISA la notifica può essere invalidata e deve essere ripresentata.
- In caso di indisponibilità della piattaforma l’ENISA indica di attendere che torni disponibile e di presentare poi la notifica; nel frattempo il fabbricante può contattare direttamente il proprio CSIRT. Un’indicazione dell’ACN su questo punto non è stata pubblicata.
- Informare gli utilizzatori. La notifica non sostituisce l’obbligo di informare gli utilizzatori interessati (articolo 14, paragrafo 8).
Create gli account EU Login delle persone responsabili in anticipo. In caso di necessità avete 24 ore.
Per capire quando una vulnerabilità è «attivamente sfruttata» e quando un incidente è «grave», il riferimento più utile sono gli orientamenti della Commissione europea del 27 luglio 2026. Non sono vincolanti. Il 17 novembre 2026 gli orientamenti della Commissione sono stati pubblicati nella Gazzetta ufficiale dell’Unione europea (comunicazione C/2026/6013); il testo è disponibile in italiano.
Obblighi di segnalazione paralleli
Lo stesso evento può far scattare più obblighi:
- NIS2. Se la vostra impresa è anche un soggetto essenziale o importante ai sensi del decreto legislativo n. 138 del 2024, un incidente significativo va notificato al CSIRT Italia tramite il Portale dei Servizi dell’ACN: pre-notifica entro 24 ore, notifica entro 72 ore, relazione finale entro un mese dalla notifica. È un obbligo distinto da quello del CRA e passa per un’altra piattaforma.
- GDPR. Se sono coinvolti dati personali, vale l’articolo 33 del regolamento generale sulla protezione dei dati: notifica al Garante per la protezione dei dati personali senza ingiustificato ritardo e, ove possibile, entro 72 ore, tramite la procedura telematica del Garante.
- Divulgazione coordinata delle vulnerabilità. La politica nazionale dell’ACN prevede che, se una vulnerabilità zero-day segnalata al CSIRT Italia risulta attivamente sfruttata, il fabbricante è tenuto a collaborare con il CSIRT Italia.
Che cosa deve essere pronto entro l’11 dicembre 2027
I dettagli sono nella checklist. Dall’articolo 13 e dagli allegati risulta soprattutto questo:
- Valutazione dei rischi di cibersicurezza. Documentata, aggiornata durante il periodo di assistenza e inclusa nella documentazione tecnica.
- Dovuta diligenza sui componenti di terzi, compreso il software libero e open source.
- Periodo di assistenza. Dipende dal tempo di utilizzo previsto ed è di almeno cinque anni, salvo che il prodotto sia destinato a essere usato per meno tempo. La data finale, almeno mese e anno, deve essere indicata al momento dell’acquisto.
- Disponibilità degli aggiornamenti di sicurezza. Ogni aggiornamento di sicurezza rilasciato resta disponibile per almeno dieci anni o per il restante periodo di assistenza, se quest’ultimo è più lungo.
- Distinta base del software (SBOM). In un formato di uso comune e leggibile da un dispositivo automatico, con almeno le dipendenze di primo livello. Non è obbligatorio pubblicarla.
- Documentazione tecnica e dichiarazione di conformità UE. Da conservare per almeno dieci anni dall’immissione sul mercato o per il periodo di assistenza, se quest’ultimo è più lungo.
- Informazioni per gli utilizzatori e un punto di contatto unico per la segnalazione delle vulnerabilità.
Procedure di valutazione della conformità
La procedura è stabilita dall’articolo 32 in base alla categoria del prodotto.
| Categoria | Procedura |
|---|---|
| Altri prodotti | È ammessa la procedura di controllo interno (modulo A) |
| Prodotti importanti della classe I | Modulo A solo se sono applicate integralmente norme armonizzate, specifiche comuni o un sistema europeo di certificazione della cibersicurezza; altrimenti organismo notificato (moduli B + C oppure H) |
| Prodotti importanti della classe II | Organismo notificato (moduli B + C oppure H) o un sistema europeo di certificazione della cibersicurezza |
| Prodotti critici | Certificazione europea, se un atto delegato la impone; altrimenti le procedure previste per la classe II |
Le categorie sono elencate negli allegati III e IV, le loro descrizioni tecniche nel regolamento di esecuzione (UE) 2025/2392.
Lo stato al 18 novembre 2026:
- Norme armonizzate. Dalle nostre verifiche, per il CRA non è ancora stata pubblicata alcuna norma armonizzata nella Gazzetta ufficiale dell’Unione europea. Il 10 novembre 2026 la Commissione ha prorogato di tre mesi i termini di consegna di tutte le norme verticali e di alcune norme orizzontali. Per i prodotti della classe I questo è decisivo: finché non esiste una norma armonizzata, secondo l’articolo 32, paragrafo 2, resta solo la via dell’organismo notificato.
- Organismi notificati. Nella banca dati NANDO della Commissione non risulta alcun organismo notificato attivo per il CRA, in nessuno Stato membro. Nell’elenco delle autorità di notifica per il CRA figurano 16 autorità; l’Italia non c’è ancora.
- Accreditamento in Italia. Secondo lo schema di decreto la domanda di notifica si presenta all’ACN con il certificato di accreditamento di Accredia. Se Accredia accetti già domande di accreditamento per il CRA non è stato possibile confermarlo da fonti primarie.
L’articolo 35, paragrafo 2, chiede agli Stati membri di adoperarsi perché entro l’11 dicembre 2026 vi sia nell’Unione un numero sufficiente di organismi notificati. Se il vostro prodotto rientra nella classe I o II, pianificate per tempo la valutazione da parte di terzi e seguite entrambi i punti.
Aiuti per i fabbricanti
Al 18 novembre 2026 l’ACN non ha pubblicato linee guida tecniche nazionali per il CRA, risposte alle domande frequenti né un servizio di assistenza dedicato. Ciò che esiste o è previsto:
| Che cosa | Stato al 18 novembre 2026 |
|---|---|
| Orientamenti della Commissione europea sull’applicazione del CRA | Pubblicati il 27 luglio 2026, non vincolanti; l’ACN li ha segnalati il 1° settembre 2026. Dal 17 novembre 2026 sono nella Gazzetta ufficiale dell’Unione europea (C/2026/6013), con testo in italiano |
| Canale di consulenza per le piccole e medie imprese (ACN e Ministero delle imprese e del made in Italy) | Previsto dallo schema di decreto, non ancora attivo |
| «Sandbox-CRA», spazio di sperimentazione normativa presso l’ACN, con accesso prioritario per microimprese e piccole imprese | Previsto dallo schema di decreto, non ancora attivo |
| Informazioni dell’ACN su prodotti, procedure e normativa | Lo schema le prevede entro novanta giorni dall’entrata in vigore del decreto |
| Progetto europeo SECURE, coordinato dall’ACN: cofinanziamento per le PMI che rientrano nel CRA | Secondo bando aperto fino al 29 gennaio 2027 (termine prorogato il 16 novembre 2026; prima era l’11 dicembre 2026), fino a 30 000 EUR per impresa con cofinanziamento del 50 % |
| Normazione: gruppo di lavoro UNINFO UNI/CT 510/GL 09 sul CRA | Attivo; segue i lavori europei sulle norme armonizzate |
Sanzioni
L’articolo 64 prevede tre livelli di sanzioni amministrative pecuniarie:
- fino a 15 000 000 EUR o fino al 2,5 % del fatturato mondiale totale annuo per la non conformità ai requisiti essenziali di cibersicurezza (allegato I) e agli obblighi degli articoli 13 e 14,
- fino a 10 000 000 EUR o fino al 2 % per le altre violazioni elencate all’articolo 64, paragrafo 3,
- fino a 5 000 000 EUR o fino all’1 % per la fornitura di informazioni inesatte, incomplete o fuorvianti agli organismi notificati e alle autorità di vigilanza del mercato (articolo 64, paragrafo 4).
Vale in ogni caso l’importo più elevato. Al 18 novembre 2026 nell’ordinamento italiano non è in vigore alcuna disposizione sanzionatoria per il CRA. Lo schema di decreto rinvia agli importi dell’articolo 64, senza fissarne di propri, e affida l’irrogazione delle sanzioni all’ACN.
Agevolazioni per microimprese e piccole imprese
- Per il mancato rispetto del termine di 24 ore della notifica di preallarme non si applicano loro sanzioni pecuniarie (articolo 64, paragrafo 10, nella versione della rettifica del 2 luglio 2025).
- Possono fornire la documentazione tecnica in un formato semplificato (articolo 33, paragrafo 5). Al 18 novembre 2026 non è stato possibile confermare da fonti primarie che la Commissione abbia già stabilito il relativo modulo.
- Le tariffe per la valutazione della conformità sono ridotte per le microimprese e le piccole e medie imprese (articolo 32, paragrafo 6).
Chi aiuta in che cosa
Della conformità del prodotto e della segnalazione risponde sempre il fabbricante. Le singole parti del lavoro spettano però a specialisti diversi:
| Parte del lavoro | Chi la svolge di solito |
|---|---|
| Ricezione delle notifiche, vigilanza del mercato | CSIRT Italia e ACN |
| Valutazione da parte di terzi per le classi I e II | Organismo notificato |
| Penetration test, processi di gestione delle vulnerabilità | Azienda specializzata in cibersicurezza |
| Contratti con i fornitori, responsabilità, licenze | Studio legale |
| Misure di sicurezza nella progettazione di hardware e firmware, valutazione dei rischi, distinta base del software, documentazione tecnica, coordinamento delle prove | Partner di sviluppo hardware |
Inovasense si occupa dell’ultima riga: marcatura CE e conformità UE come parte dello sviluppo del prodotto. Non siamo un organismo notificato né uno studio legale.
Da dove cominciare
- Chiarite ambito di applicazione e categoria. Il prodotto rientra nel regolamento? Secondo gli allegati III e IV è tra i prodotti importanti o critici? Da questo dipende la procedura di valutazione della conformità.
- Organizzate la ricezione e la segnalazione delle vulnerabilità. Questo obbligo vale già e riguarda anche i prodotti già sul mercato. Definite il punto di contatto, la persona responsabile, gli account EU Login e la procedura per le 24 e le 72 ore.
- Valutate i rischi di cibersicurezza e scegliete di conseguenza le misure tecniche. Il regolamento non prescrive tecnologie specifiche.
- Redigete la distinta base del software, compresi i componenti di terzi.
- Stabilite il periodo di assistenza e il modo in cui distribuirete gli aggiornamenti di sicurezza.
- Preparate la documentazione tecnica e scegliete la procedura di valutazione della conformità.
- Seguite le norme armonizzate, gli organismi notificati e il decreto legislativo italiano di adeguamento.
Domande frequenti
Da quando si applica il CRA ai fabbricanti?
Il regolamento è entrato in vigore il 10 dicembre 2024. Gli obblighi di segnalazione dell’articolo 14 si applicano dall’11 settembre 2026, gli altri obblighi dei fabbricanti dall’11 dicembre 2027.
A chi segnala un fabbricante italiano una vulnerabilità attivamente sfruttata?
Tramite la piattaforma unica di segnalazione dell’ENISA. La notifica è destinata al CSIRT designato come coordinatore, che per i fabbricanti con stabilimento principale in Italia è il CSIRT Italia presso l’ACN, e contemporaneamente all’ENISA. Al 18 novembre 2026 l’ACN non ha pubblicato un proprio canale per le segnalazioni previste dal CRA.
Chi vigila sul rispetto del CRA in Italia?
L’Agenzia per la cybersicurezza nazionale (ACN) è individuata come autorità di vigilanza del mercato e autorità di notifica dalla legge di delegazione europea 2025 e dallo schema di decreto legislativo di adeguamento. Al 18 novembre 2026 il decreto non è ancora stato approvato in via definitiva.
Il CRA vale anche per i prodotti che vendo già?
Per i prodotti immessi sul mercato prima dell’11 dicembre 2027 i requisiti valgono solo se, da quella data, il prodotto subisce una modifica sostanziale. Gli obblighi di segnalazione dell’articolo 14 valgono invece anche per i prodotti immessi sul mercato prima.
Quali sanzioni sono previste per le violazioni del CRA?
L’articolo 64 prevede sanzioni amministrative pecuniarie fino a 15 milioni di euro o fino al 2,5 % del fatturato mondiale totale annuo per la non conformità ai requisiti essenziali di cibersicurezza e agli obblighi degli articoli 13 e 14. Per le altre violazioni valgono importi inferiori. Lo schema di decreto italiano rinvia a questi importi e non ne fissa di propri.
Fonti primarie
Fonti verificate il 18 novembre 2026.
- Regolamento (UE) 2024/2847, versione italiana
- Rettifica del regolamento (UE) 2024/2847 del 2 luglio 2025
- Regolamento di esecuzione (UE) 2025/2392: descrizione tecnica delle categorie di prodotti
- Regolamento delegato (UE) 2025/1535: esclusione dei veicoli della categoria L
- Legge 17 marzo 2026, n. 36 (legge di delegazione europea 2025), articolo 15
- Camera dei deputati: Atto del Governo n. 447, iter
- Camera dei deputati: testo dello schema di decreto legislativo
- Governo: comunicato stampa del Consiglio dei ministri n. 191 del 2 ottobre 2026
- Decreto legislativo 4 settembre 2024, n. 138 (NIS2), articolo 16
- Decreto legislativo 4 settembre 2024, n. 138 (NIS2), articolo 25
- ACN: notizia del 1° settembre 2026 sugli orientamenti europei per il CRA
- ACN: CSIRT Italia
- ACN: divulgazione coordinata delle vulnerabilità
- ENISA: Single Reporting Platform
- ENISA: domande frequenti sulla piattaforma
- ENISA: elenco dei CSIRT designati come coordinatori
- Commissione europea: orientamenti sull’applicazione del CRA del 27 luglio 2026
- Gazzetta ufficiale dell’Unione europea: orientamenti della Commissione sull’applicazione del CRA, C/2026/6013 del 17 novembre 2026
- Commissione europea: normazione per il CRA
- NANDO: organismi notificati per il regolamento (UE) 2024/2847
- NANDO: autorità di notifica per il regolamento (UE) 2024/2847
- Garante per la protezione dei dati personali: violazioni di dati personali
- Progetto SECURE: secondo bando
- Progetto SECURE: proroga del termine del secondo bando, 16 novembre 2026
- UNINFO: gruppi di lavoro sulla sicurezza