
Was ein FPGA ist
FPGA bedeutet Field-Programmable Gate Array: ein integrierter Schaltkreis mit konfigurierbarer Logik und Verbindungen. Der Entwurf konfiguriert Hardwareverhalten, statt nur Befehle für einen festen Prozessor bereitzustellen. Ressourcen sind begrenzt; beliebig große Schaltungen ohne Kapazitäts-, Zeit- und Schnittstellengrenzen sind nicht möglich.
Architektur und Vergleich
Logikressourcen bilden Funktionen und Zustände; Routing verbindet sie. Je nach Familie ergänzen Speicher, DSP-Blöcke, Transceiver und Prozessorsubsysteme die programmierbare Logik. Ein MCU führt Software auf einer festen Prozessorarchitektur aus; viele enthalten auch Peripherie, Beschleuniger und mehrere Kerne. Ein FPGA kann parallele Pipelines realisieren, ist aber nicht für jede Aufgabe automatisch schneller oder effizienter. Ein ASIC kann für eine bestimmte Großserienaufgabe effizienter sein, bei anderen Entwicklungs- und Fertigungsanforderungen.
Manche SoC-FPGAs kombinieren einen Linux-fähigen Prozessor mit programmierbarer Logik. Linux läuft auf dem geeigneten Prozessor, nicht direkt auf Logikgattern ohne Prozessor. Speicher, Boardunterstützung und Werkzeuge des Geräts prüfen.
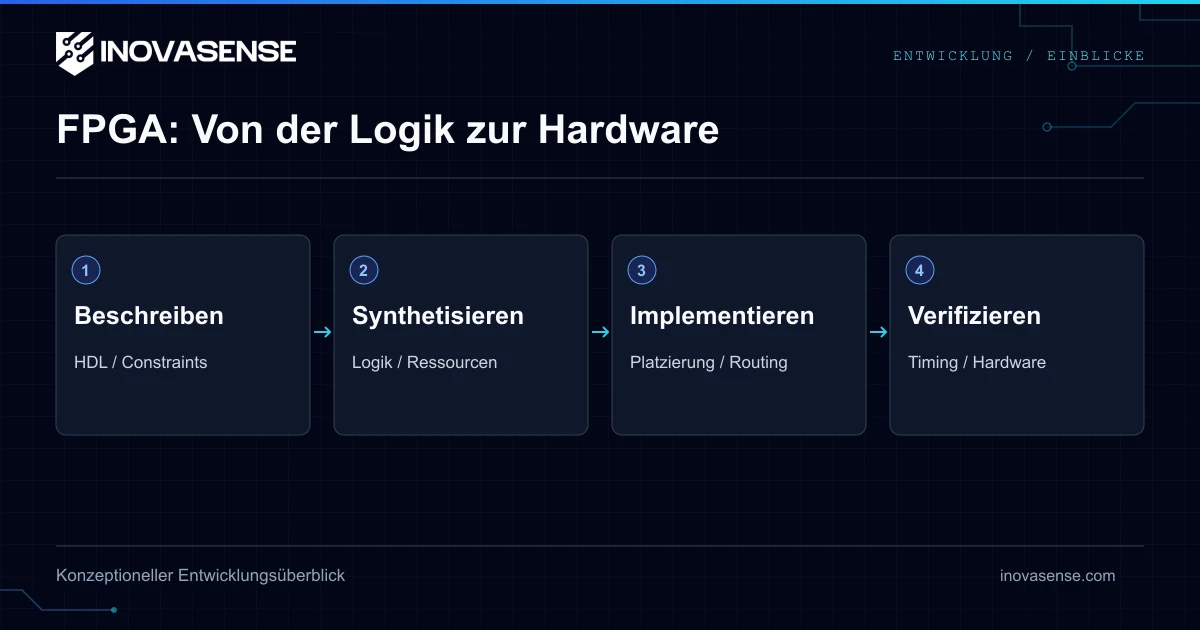
Entwicklungsablauf
- Schnittstellen, Durchsatz, Latenz, Takte und Reset bestimmen.
- RTL entwerfen oder unterstützte höhere Synthesewerkzeuge nutzen.
- Normalbetrieb und Fehler vor Boardtests simulieren.
- Synthetisieren, platzieren und routen; Zeitvorgaben und Taktdomänenübergänge prüfen.
- Konfigurierte Hardware auf dem Zielboard verifizieren.
- Bitstream, Quellen, Vorgaben, Werkzeuge und Nachweise versionieren.
Zeitanforderungen benötigen korrekte Vorgaben und geprüfte Annahmen. Deterministische Latenz ist ein nachzuweisendes Architekturergebnis, keine Garantie des Namens FPGA.
Kosten, Leistung und Sicherheit
Kosten hängen von Familie, Gehäuse, Menge, IP-Lizenzen, Werkzeugen, Board und Prüfung ab. Aktuelle Angebote statt allgemeiner Preistabellen nutzen. Statische und dynamische Leistungsaufnahme mit Herstellerwerkzeugen schätzen und repräsentative Betriebsarten messen; Takte, Schaltaktivität, Speicher und Transceiver zählen.
Authentifizierung und Verschlüsselung unterscheiden sich nach Familie und Konfiguration. Authentifizierung schützt vor unzulässiger Konfiguration; Verschlüsselung kann Bitstream-Vertraulichkeit schützen. Schlüssel, Debugregeln, Wiederherstellung und unterstützte Anti-Rollback-Maßnahmen planen. Rekonfiguration ermöglicht manche Änderungen im Feld, beweist aber allein keine Sicherheit oder Rechtskonformität.
CRA und Technologiewahl
CRA-Anforderungen sind ergebnisorientiert und technologieneutral, abhängig von Risikobewertung und Anwendbarkeit. Secure Boot, Hardware-Vertrauensanker, TPM, TrustZone und drahtloses OTA können geeignete technische Maßnahmen sein; sie sind keine allgemeinen gesetzlichen Pflichten für jedes Produkt. Dokumentieren, warum die gewählten Maßnahmen die Anforderungen erfüllen, statt eine Architektur mit Konformität gleichzusetzen.
CRA-Termine und Anwendungsbereich
Der CRA trat am 10. Dezember 2024 in Kraft. Artikel 14 gilt für Meldungen seit 11. September 2026; die Hauptanforderungen gelten ab 11. Dezember 2027. Artikel 69 enthält Übergangsregeln für früher in Verkehr gebrachte Produkte. Produkte unter MDR oder IVDR sind nach Artikel 2 Absatz 2 ausgeschlossen; weitere Ausnahmen und nichtkommerzielle freie/Open-Source-Software sind ebenfalls zu prüfen.
Unterstützung, Updates und Nachweise
CRA Anhang I verlangt anwendbare Mechanismen für sichere Schwachstellenbehandlung und Updates. Automatische Sicherheitsupdates haben Bedingungen und Ausnahmen; automatisch bedeutet nicht drahtlos. Artikel 13 Absatz 8 bestimmt die Unterstützung, grundsätzlich mindestens fünf Jahre; bei kürzerer erwarteter Nutzung entspricht sie dieser, während längere Nutzung längere Unterstützung erfordern kann. Die SBOM muss maschinenlesbar sein und mindestens Abhängigkeiten der obersten Ebene abdecken.
Meldung als gesonderte Pflicht
CRA Artikel 14 betrifft aktiv ausgenutzte Schwachstellen und schwere Vorfälle mit Auswirkungen auf die Produktsicherheit, nicht jede CVE. Beide verlangen eine Frühwarnung binnen 24 Stunden und eine Meldung binnen 72 Stunden ab Kenntnis. Der abschließende Schwachstellenbericht folgt binnen 14 Tagen nach Verfügbarkeit einer Korrektur- oder Minderungsmaßnahme; der Bericht zum schweren Vorfall binnen eines Monats nach der Vorfallsmeldung. Meldung, Konformitätsbewertung und Updates sind getrennte Pflichten.
Häufige Fragen
Wofür steht FPGA?
Field-Programmable Gate Array: Chip mit konfigurierbarer Logik und Verbindungen innerhalb begrenzter Ressourcen.
Kann ein FPGA-System Linux ausführen?
Manche SoC-FPGAs enthalten ein Linux-fähiges Prozessorsubsystem. Prozessor, Speicher und Board prüfen; Gatter allein führen kein Betriebssystem aus.
Ist ein FPGA immer schneller als ein MCU?
Nein. Parallele Hardware ist möglich; Leistung hängt von Aufgabe, Architektur, Takten, Schnittstellen und Implementierung ab.
Verlangt CRA Artikel 14 Feld-Updates?
Nein. Artikel 14 regelt Meldungen zu ausgenutzten Schwachstellen und schweren Vorfällen. Updates und Schwachstellenbehandlung stehen vor allem in Anhang I und Artikel 13.